NIS2 (TIS2) atitikties paslaugos

Padedame organizacijoms įsivertinti pasirengimą, nustatyti spragas ir užtikrinti NIS2 (TIS2) atitiktį. Konsultuojame dėl Kibernetinio saugumo įstatymo (KSĮ) reikalavimų ir padedame kryptingai siekti kibernetinio saugumo įstatymo atitikties.

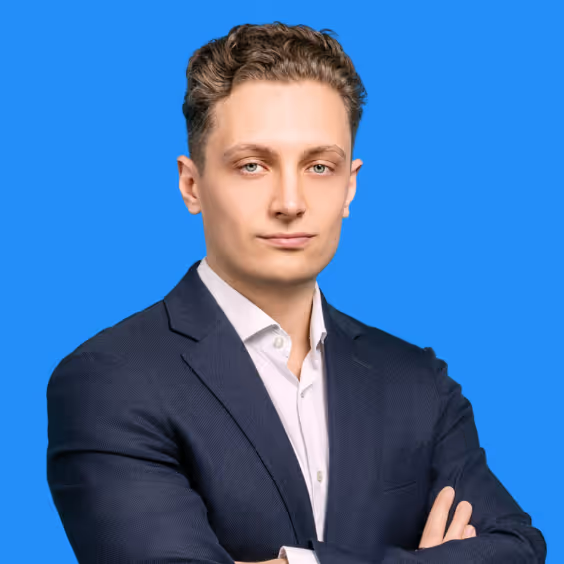
Gabrielius Vinciūnas

Informacijos saugumo vadovas

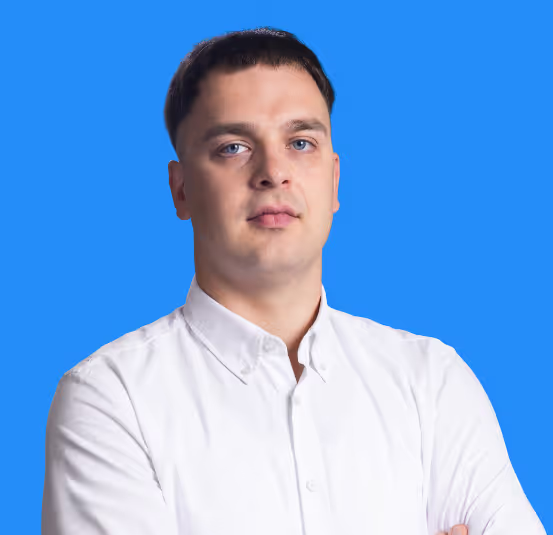
Paulius Užkurėlis

Verslo plėtros vadovas

NIS2 (TIS2) pasiruošimo ir įgyvendinimo paslaugos

NIS2 atitiktis valstybės institucijoms

Praktinė pagalba viešojo sektoriaus organizacijoms, siekiančioms įvykdyti Kibernetinio saugumo įstatymo (NIS2) reikalavimus.
Konsultacija ir esamos padėties įvertinimas pagal KSĮ reikalavimus.
Aiškus atitikties veiksmų planas su prioritetais ir terminais.
Trūkstamų politikų, procesų ir dokumentacijos įgyvendinimas.
Nuolatinė CISO priežiūra atitikties ir rizikų valdymo srityse.
Rezultatas:
Kibernetinio saugumo įstatymo (NIS2) reikalavimus atitinkanti organizacija iki nustatyto termino.

NIS2 atitikties įgyvendinimas

Teikiame praktinę pagalbą organizacijoms, įgyvendinančioms organizacinius ir techninius NIS2 reikalavimus bei siekiančioms užtikrinti nuoseklią atitiktį.
Reikalingų politikų ir dokumentacijos parengimas.
Informacijos saugumo valdymo sistemos (ISMS) sukūrimas ir suderinimas.
Rizikų valdymo, incidentų valdymo ir saugumo procesų diegimas.
Ekspertinės CISO konsultacijos viso įgyvendinimo metu.
Rezultatas:
Pilnas NIS2 reikalavimus atitinkančių dokumentų, planų ir procedūrų rinkinys.

CISO NIS2 atitikčiai

Lanksti prieiga prie aukščiausio lygio kibernetinio saugumo ekspertų, padedančių užtikrinti atitiktį NIS2 reikalavimams.
Konsultacijos pagal poreikį ir sprendimų priėmimo palaikymas.
Rekomendacijos dėl rizikų valdymo ir atitikties veiksmų plano.
Praktinė pagalba įgyvendinant NIS2 reikalavimus.
Lankstus ekspertų laikas įvairioms saugumo užduotims.
Rezultatas:
Nuolatinė saugumo ekspertų priežiūra atitikties ir rizikų valdymo srityse.

NIS2 atitikties vertinimas

Nepriklausomas vertinimas pagal NIS2 direktyvą, padedantis organizacijoms suprasti pasirengimo lygį, nustatyti rizikas ir įvertinti kibernetinio saugumo įstatymo (KSĮ) reikalavimų atitikimą.
Esamos praktikos vertinimas pagal NIS2 reikalavimus valdymo, procesų ir kontrolės srityse.
Kibernetinio saugumo rizikų vertinimo ataskaita, apimanti organizacines ir technines grėsmes.
Trūkstamų saugumo politikų ir rizikų dokumentavimas.
NIS2 atitikties įgyvendinimo veiksmų planas su prioritetais ir etapais.
Rezultatas:
Išsami atitikties ataskaita su rekomendacijomis ir aiškiu veiksmų planu.

Industrijos, kurioms teikiame NIS2 (TIS2) paslaugas

>

Esminiai sektoriai

Energetika
Transportas
Finansų sektorius
veikatos apsauga
Vandens tiekimas
Skaitmeninė infrastruktūra
Viešasis administravimas

Svarbūs sektoriai

Gamybos pramonė
Maitinimo sektorius
Paštas ir siuntos
Chemijos pramonė
Atliekų tvarkymas
Kosmoso tyrinėjimas
Mokslinė tiriamoji veikla
Skaitmeninių paslaugų tiekėjai

NIS2 (TIS2) pasiruošimo ir įgyvendinimo eiga

01

Atitikties vertinimas

Pirmiausia įvertiname esamą organizacijos praktiką ir jos atitikimą NIS2 reikalavimams. Šis etapas padeda aiškiai matyti stipriąsias vietas, nustatyti spragas ir įsivardyti sritis, kurioms reikia papildomo dėmesio, kartu įvertinant ir KSRA poreikį.
02

Atitikties planas su etapais

Vertinimo išvadas sujungiame į nuoseklų veiksmų planą su aiškiais etapais ir prioritetais. Tai leidžia organizacijai sistemingai siekti atitikties, racionaliai paskirstant turimus išteklius.
03

Įgyvendinimas

Įgyvendiname suplanuotus pokyčius, įskaitant ISMS diegimą, kibernetinio saugumo politikų įgyvendinimą ir verslo tęstinumo bei atkūrimo planų parengimą.
04

Patikrinimas

Įdiegtos priemonės peržiūrimos siekiant patvirtinti, kad jos taikomos nuosekliai ir aiškiai dokumentuotos.
05

Nuolatinis konsultavimas

Teikiame nuolatinę CISO ekspertinę pagalbą, padedančią organizacijoms išlikti suderintoms su NIS2 reikalavimais kintant rizikoms ir prioritetams.

Kodėl Baltic Amadeus

Prioritetas atitikčiai.

Sertifikuoti ekspertai.

Aukščiausio lygio saugumo kompetencija.

Sertifikatai

Award badge with three gold stars, text 'Recommended Windows VPN', and a pink button labeled 'Check Offers'.
Informacijos saugumo vadovo kursas
Certification mark for TÜV Thüringen with a red checkmark and a red mask symbol.
ISO 27001
CISSP certification badge with white text on a green rounded square background.
CISSP
CISM Certified Information Security Manager logo with green circular design and blue text.
CISM

Sėkmės istorijos

Prekių nerasta.

DUK

Kur galima sužinoti daugiau apie NIS2 direktyvos reikalavimus?

Geriausia pradėti nuo oficialios ES paskelbtos NIS2 direktyvos. Nacionalinės reguliavimo institucijos taip pat teikia gaires, kaip ši direktyva taikoma vietos mastu, o tai padeda išsiaiškinti praktinius lūkesčius, pavyzdžiui, Lietuvos Respublikos Seimo priimtas Kibernetinio saugumo įstatymas.

Kokią kibernetinio saugumo politikos dokumentaciją reikia turėti NIS2 atitikčiai?

Reikalingas struktūruotas dokumentų rinkinys, apimantis informacijos saugumo politiką, rizikų valdymo metodiką, incidentų valdymo procedūras, prieigos kontrolės taisykles, veiklos tęstinumo planus, tiekėjų saugumo reikalavimus ir darbuotojų saugumo gaires. Taip pat svarbu turėti įrodymus, kad šios politikos realiai taikomos praktikoje.

Esame įtraukti į KS registrą kaip esminis (ar svarbus) subjektas. Ką privalome daryti pirmiausia?

Pirmasis žingsnis yra įvertinti esamą kibernetinio saugumo būklę, palyginant ją su teisės aktuose nustatytais reikalavimais. Remiantis rezultatais sudaromas veiksmų planas, kuriame numatomos prioritetinės priemonės, dokumentacija, techniniai sprendimai ir atsakomybės. Tikslas – užtikrinti, kad organizacija galėtų pagrįstai įrodyti atitiktį.

Susijusios paslaugos

Pasikalbėkime apie jūsų projektą

Pradedate projektą arba norite sustiprinti jau vykdomą? Susisiekite ir atsakysime jums per vieną darbo dieną.

Parašykite mums

Ačiū! Jūsų pateikimas gautas!
Oi! Pateikiant formą kažkas nutiko.